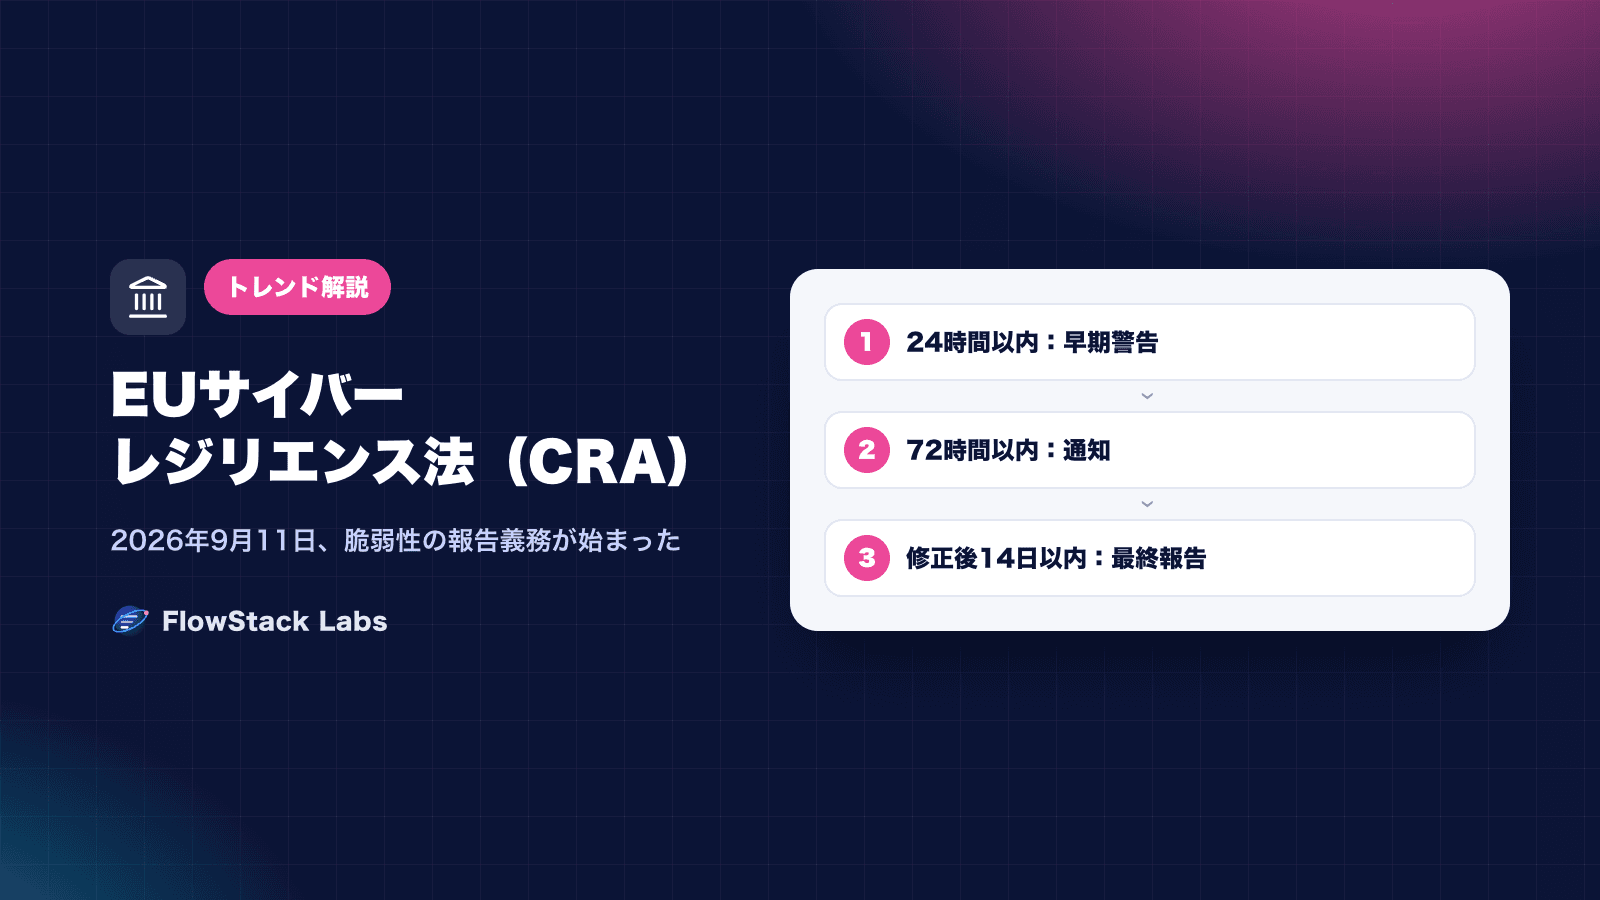
EUのサイバーレジリエンス法(Cyber Resilience Act、CRA)により、2026年9月11日から、EU市場でデジタル要素を持つ製品を提供する製造業者は、実際に悪用された脆弱性と重大なインシデントを報告する義務を負っています。欧州委員会の公式情報によると、報告は認識から24時間以内の早期警告、72時間以内の通知という短い期限で求められます。
この報告義務は、EUに製品を輸出する日本の製造業者だけの問題ではありません。製品に組み込まれるソフトウェアや部品を供給する企業にも、脆弱性情報の提供やSBOM(ソフトウェア部品表)の提出といった形で、取引先から要求が届くようになります。本記事では、公式情報をもとにCRAの報告義務の内容を整理し、24時間という期限が実は「脆弱性管理の成熟度」を問うテストであるという視点から、日本企業が備えるべきことを解説します。
CRAの報告義務の内容
欧州委員会の公式ページでは、2026年9月11日から、製造業者は悪用された脆弱性と重大なインシデントを報告する必要があるとされています。
| 項目 | 内容(欧州委員会の公式情報より) |
|---|---|
| 開始日 | 2026年9月11日 |
| 報告する主体 | 製造業者(オープンソースソフトウェアのスチュワードは2027年12月11日から) |
| 報告の対象 | 実際に悪用された脆弱性、製品のセキュリティに影響する重大なインシデント |
| 早期警告 | 認識から24時間以内 |
| 通知 | 認識から72時間以内 |
| 最終報告(脆弱性) | 修正手段が提供されてから14日以内 |
| 最終報告(重大インシデント) | 72時間の通知から1か月以内 |
| 報告の窓口 | ENISAが運営する単一報告プラットフォーム(SRP) |
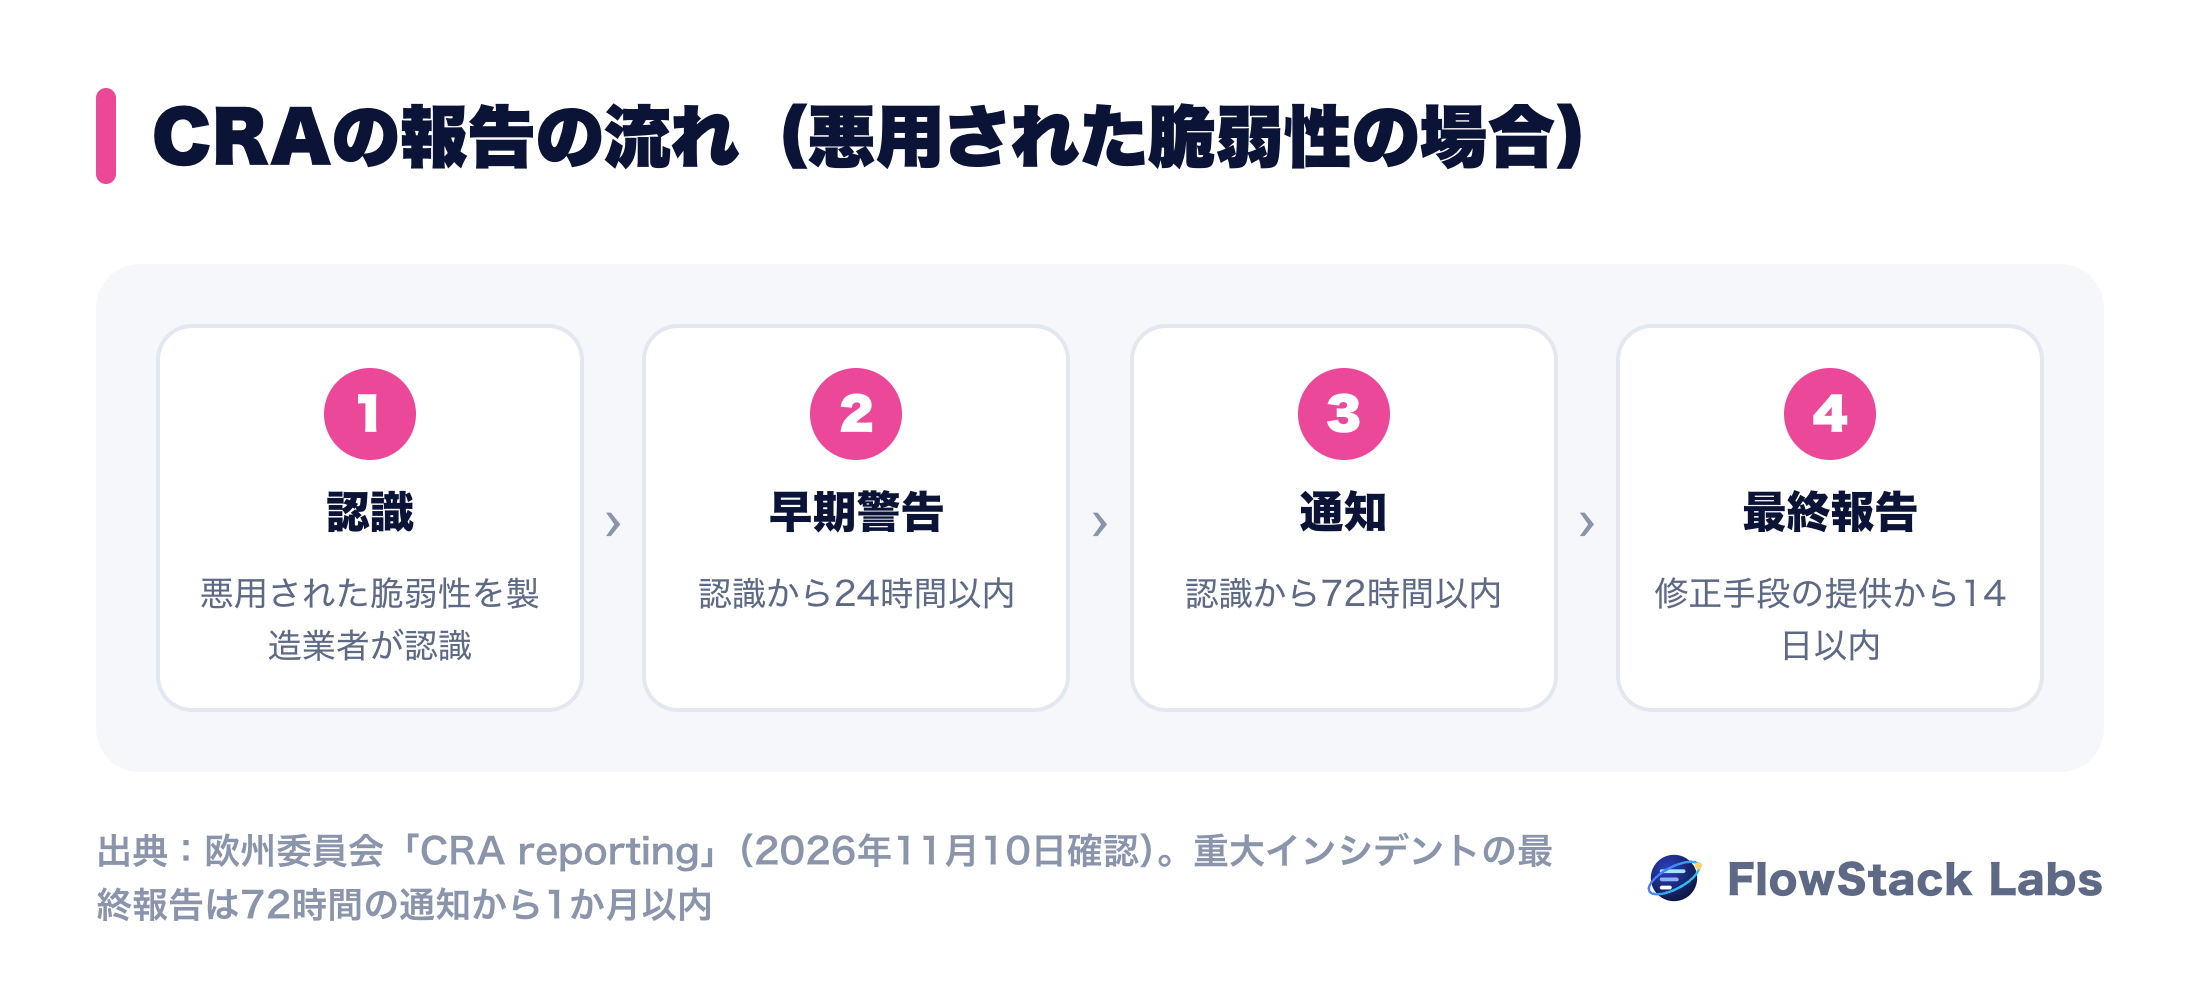
報告はENISAが運営する単一報告プラットフォーム(Single Reporting Platform)を通じて1回行えばよく、主たる拠点がある国のCSIRTに届き、同時にENISAにも共有される仕組みです。
2027年12月に始まるその他の義務
報告義務は先行して始まりましたが、CRAの他の多くの義務は2027年12月11日から適用されます。製品の設計段階からのセキュリティの確保や、脆弱性の取り扱いの体制などが求められるようになります。
| 時期 | 主な内容 |
|---|---|
| 2026年9月11日 | 製造業者による、悪用された脆弱性・重大インシデントの報告義務 |
| 2027年12月11日 | その他の多くの義務(製品のセキュリティ要件、脆弱性の取り扱いなど)の適用 |
CRAでは、製品に含まれるソフトウェアの構成要素を把握することも求められます。この「何が含まれているか」を一覧にしたものがSBOM(Software Bill of Materials、ソフトウェア部品表)です。
24時間の期限が問うもの:「気づける仕組み」があるか
24時間以内の早期警告という期限は、単に「報告書を早く書く」ことを求めているのではありません。本当に問われているのは、悪用された脆弱性に24時間以内に「気づき」、それが自社のどの製品に影響するかを「特定」できる仕組みがあるかです。
| 24時間以内に必要なこと | 必要な仕組み |
|---|---|
| 脆弱性情報に気づく | 脆弱性情報や悪用状況の監視、外部からの報告の受付窓口 |
| 自社製品への影響を特定する | 製品ごとのソフトウェア構成(SBOM)の把握 |
| 社内で判断する | 報告の判断をする責任者と、夜間・休日を含む連絡体制 |
| 報告する | プラットフォームへの登録、報告内容のテンプレート |
ここで重要になるのがSBOMです。たとえば、広く使われているライブラリに悪用された脆弱性が見つかったとき、SBOMがあれば、そのライブラリを含む製品をすぐに洗い出せます。SBOMがなければ、各製品の担当者に一つひとつ確認することになり、24時間では到底間に合いません。
SBOMと日本の取り組み
経済産業省は、「ソフトウェア管理に向けたSBOM(Software Bill of Materials)の導入に関する手引」を公表しており、2024年にはver2.0として改訂されました。報道によると、ver2.0では次のような内容が追加されています。
| 追加された内容 | 概要 |
|---|---|
| 脆弱性管理プロセスの具体化 | SBOMを使って脆弱性を管理する手順と考え方 |
| SBOM対応モデル | 効果とコストを踏まえて、どの範囲で導入するかを検討する枠組み |
| SBOM取引モデル | 調達者と供給者が契約で定めるべき事項の参考例 |
特に「SBOM取引モデル」は、サプライヤーにとって重要です。今後、取引先からSBOMの提出や、脆弱性が見つかった際の連絡の期限などを契約に盛り込むよう求められる場面が増えると考えられます。
日本企業への影響:製造業者とサプライヤー
| 立場 | 想定される影響 |
|---|---|
| EUに製品を提供する製造業者 | 報告義務への対応、2027年12月以降の要件への対応 |
| 製造業者に部品やソフトウェアを供給する企業 | SBOMの提出、脆弱性情報の迅速な共有、契約条件の追加 |
| 製品に組み込まれるソフトウェアの開発を受託する企業 | 使用しているライブラリの管理、脆弱性への対応の期限 |
| EUと直接取引のない企業 | 直接の義務はなくても、取引先経由で同水準の管理を求められる可能性 |
CRAの影響は、EUとの直接の取引の有無にかかわらず、サプライチェーンを通じて広がると考えるべきです。これは、日本国内向けの製品を作る企業にとっても、脆弱性管理の水準を引き上げるきっかけになります。
報告を担う社内体制(PSIRT)の作り方
製品の脆弱性に対応する社内の体制は、一般にPSIRT(Product Security Incident Response Team)と呼ばれます。大きな専任組織を作る必要はありませんが、少なくとも次の役割を明確にしておくことが重要です。
| 役割 | 担うこと |
|---|---|
| 窓口 | 外部の研究者や顧客、取引先からの脆弱性の報告を受け付ける |
| 監視 | 公開された脆弱性情報や悪用情報を、製品の構成と照合する |
| 分析 | 自社製品への影響の有無と深刻度を判断する |
| 判断 | 報告の要否、顧客への周知、修正の優先順位を決める責任者 |
| 修正・連絡 | 修正の開発、顧客への連絡、当局への報告の実施 |
中小企業では、これらの役割を数人で兼務することになるでしょう。大切なのは、夜間や休日に悪用が判明した場合でも、誰が判断するかが決まっていることです。24時間の期限は、休日を考慮してくれません。製品のセキュリティの責任を経営の課題として位置づける考え方は、AIガバナンスの構築ガイドで紹介した責任分担の考え方とも共通しています。
外部から脆弱性の報告を受け付ける窓口は、自社のWebサイトで連絡先と受付の方針を公開しておくと、研究者や取引先が報告しやすくなります。報告を受けた後の流れ(受領の連絡、調査、修正、公表)をあらかじめ決めておけば、報告者との信頼関係を保ちながら対応できます。
今から備えるべきこと
- 自社の製品がCRAの対象になるかを、公式ガイダンスと専門家の確認で判断した
- 製品ごとに、含まれているソフトウェアの構成(SBOM)を把握し始めた
- 脆弱性情報と悪用状況を監視する担当者と方法を決めた
- 外部から脆弱性の報告を受け付ける窓口を用意した
- 報告の判断をする責任者と、夜間・休日を含む連絡体制を決めた
- サプライヤーとの契約に、脆弱性の連絡やSBOMの提供に関する条項を検討した
- 報告の手順を、模擬的な訓練で確認した
脆弱性の優先順位のつけ方はCVEとは?脆弱性への対応と優先順位のつけ方、診断の組み立て方は脆弱性診断とはで解説しています。
FlowStack Labsの見解:CRAは「規制対応」ではなく「脆弱性管理の自動化」の問題
CRAの報告義務を、法務部門が担当する「規制対応」として捉えると、本質を見誤ります。24時間という期限は、人が手作業で情報を集めて判断する体制では守ることが難しく、脆弱性情報の収集、影響する製品の特定、担当者への通知を自動化する仕組みがあって初めて現実的になります。
私たちは、この仕組みを「脆弱性管理のパイプライン」として設計することをおすすめしています。製品ごとのSBOMを常に最新に保ち、公開された脆弱性情報や悪用情報と自動で照合し、影響があれば担当者と責任者に即座に通知する。こうしたパイプラインは、ワークフロー自動化やAIエージェントの技術とも相性がよく、比較的小さな投資で始められます。
そして、この仕組みはCRAのためだけのものではありません。脆弱性が数日で悪用される時代に、自社の製品やシステムを守るための基本的な能力です。CRAをきっかけに整えた仕組みは、日本国内の顧客に対する信頼にもつながるはずです。
よくある質問
QCRAの報告義務はいつから始まりましたか?
欧州委員会の公式情報によると、2026年9月11日から、製造業者は悪用された脆弱性と重大なインシデントを報告する必要があります。その他の多くの義務は2027年12月11日から適用されます。
Q報告の期限はどのくらいですか?
認識から24時間以内に早期警告、72時間以内に通知を行います。最終報告は、脆弱性の場合は修正手段の提供から14日以内、重大なインシデントの場合は72時間の通知から1か月以内です。
QEUに直接輸出していない日本企業にも関係がありますか?
直接の義務がなくても、EUに製品を提供する取引先から、SBOMの提出や脆弱性情報の共有を求められる可能性があります。サプライチェーンを通じた影響を想定しておくことが重要です。
QSBOMは必ず作らなければなりませんか?
CRAでは、製品に含まれるソフトウェアの構成要素を把握することが求められます。具体的な要件は公式のガイダンスで確認してください。日本では経済産業省の手引が、導入の範囲や手順を検討する参考になります。
Q何から始めればよいですか?
自社の製品が対象かどうかの確認と、製品ごとのソフトウェア構成の把握から始めることをおすすめします。あわせて、脆弱性情報を監視し、影響を判断する担当者と連絡体制を決めましょう。
まとめ
- CRAにより、2026年9月11日から、製造業者は悪用された脆弱性と重大インシデントを報告する義務を負っています。
- 期限は、認識から24時間以内の早期警告、72時間以内の通知、修正手段の提供から14日以内の最終報告(脆弱性の場合)です。
- 報告はENISAが運営する単一報告プラットフォームで行います。その他の多くの義務は2027年12月11日から適用されます。
- 24時間の期限を守るには、脆弱性に気づき、影響する製品を特定できる仕組み(SBOMなど)が欠かせません。
- 影響はサプライチェーンを通じて広がるため、EUと直接取引のない企業も備えておくことが重要です。
脆弱性情報の収集から影響の特定、通知までを自動化する仕組みづくりは、FlowStack Labsの無料相談でご相談いただけます。